Operación de Google Desmantela Red Millonaria de TV Boxes con Malware Instalado de Fábrica para Fraude
Google y aliados desmantelan red XCPE de 1.3 millones de TV Boxes Android infectadas de fábrica por Videostrong para fraude publicitario y proxies residenciales. Conoce el alcance, el impacto y las medidas tomadas.
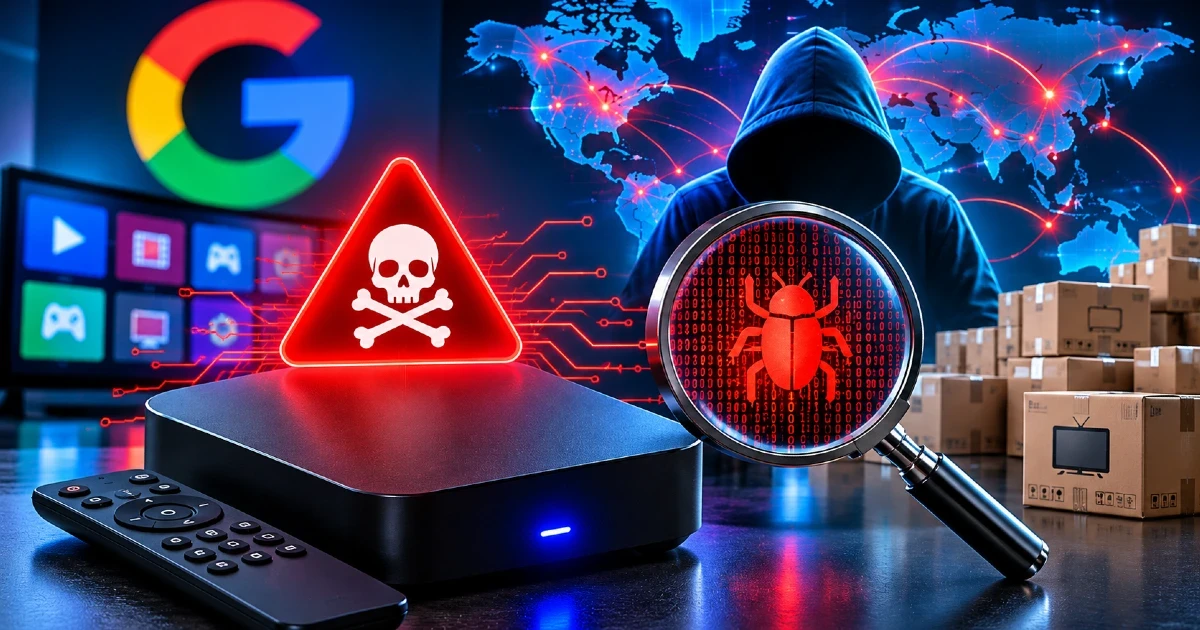
Google, en colaboración con un consorcio de empresas tecnológicas y la Policía Nacional de Japón, ha desmantelado una red de más de 1.3 millones de dispositivos TV Box que fueron vendidos con el programa malicioso XCPE preinstalado de fábrica. Esta iniciativa expone un modelo de negocio criminal en el que un fabricante, Videostrong Technology, habría introducido intencionadamente software dañino en sus productos para lucrarse ilícitamente.
El anuncio oficial de esta operación, dado a conocer a principios de noviembre de 2026, detalla cómo el Grupo de Inteligencia de Amenazas de Google (GTIG) identificó y actuó contra esta sofisticada botnet. A diferencia de los métodos de infección tradicionales, donde los usuarios descargan archivos sospechosos o hacen clic en enlaces maliciosos, el malware XCPE venía integrado directamente en el firmware de los decodificadores Android TV. Esto significa que los aparatos estaban comprometidos desde el momento de su adquisición, sin que sus propietarios tuvieran conocimiento de la amenaza que albergaban en sus hogares.
Google ha atribuido con "alta confianza" la responsabilidad de esta operación maliciosa a Videostrong Technology, una empresa china que, según la investigación, desarrolló, instaló y operó el programa XCPE con fines lucrativos. La compañía vendía el acceso a estos dispositivos a grupos criminales, quienes los utilizaban para llevar a cabo una serie de actividades ilícitas. Entre los usos principales del malware se encontraban el fraude publicitario, generando vistas y clics falsos en anuncios sin el consentimiento del usuario, y la conversión de las TV Boxes en "proxies residenciales". Este último mecanismo permitía a terceros enrutar su tráfico de internet a través de las conexiones domésticas de los usuarios afectados, ocultando su verdadera identidad y evadiendo los controles de seguridad de bancos y tiendas en línea.
La escala de la operación es alarmante, afectando a más de 1.3 millones de dispositivos en más de 200 países. Firmas de seguridad como TrendAI, que colaboraron en la investigación, llegaron a contabilizar hasta 1.472.554 dispositivos infectados de 206 modelos diferentes en más de 170 países entre junio y octubre de 2026. Países como México y Brasil han sido identificados entre los más afectados, junto con España, donde se vendían estos dispositivos en plataformas de comercio electrónico. El malware permitía instalar aplicaciones sin autorización, ejecutar órdenes a distancia, realizar capturas de pantalla y, de forma crítica, desactivar la verificación de Google Play Protect, dejando los dispositivos aún más vulnerables a nuevas infecciones.
La respuesta de Google ha sido contundente. La compañía ha cortado de raíz su relación comercial con Videostrong Technology, retirándole la licencia para producir dispositivos Android certificados con las aplicaciones de Google. Además, se han iniciado acciones legales contra los dominios y servidores asociados a Videostrong, así como contra los servidores de comando y control (C2) de más de una docena de familias de malware que utilizaban los socios del fabricante. Este desmantelamiento ha logrado cortar el acceso a al menos 10 millones de dispositivos comprometidos por otras vías.
A pesar de estas acciones decisivas, es crucial que los propietarios de estos dispositivos entiendan que el desmantelamiento de los servidores de control no significa que sus TV Boxes estén limpias. El malware XCPE permanece instalado en el firmware y puede reinstalarse automáticamente si se intenta eliminar sin un procedimiento adecuado. Para limpiar completamente un aparato, sería necesario cargar un software nuevo (flashear un nuevo firmware) o, al menos, mantenerlo desconectado de internet para evitar que siga operando como parte de la botnet.
Este incidente subraya la importancia de la ciberseguridad en la cadena de suministro de hardware y la necesidad de que los consumidores sean cautelosos al adquirir dispositivos electrónicos, especialmente aquellos sin certificación oficial de Android o de marcas poco conocidas. La recomendación de Google es evitar cajas de televisión sin marca o sin la certificación oficial de Android, así como abstenerse de instalar aplicaciones que prometan pagar por compartir ancho de banda. La operación "XCPE" destaca la amenaza persistente de los dispositivos preinfectados de fábrica y el compromiso de la industria tecnológica en la lucha contra el cibercrimen a escala global.
Tecnología, Google, TV Box, Malware XCPE, Fraude publicitario, Ciberseguridad,
Temas Relacionados
Noticias Relacionadas